Разные кодеки и защищённая речь LMR–MCPTT: где проходит граница перекодирования
Обычный голосовой вызов между LMR и MCPTT проходит через перекодирование, а защищённый вариант для части пользователей не работает. Это не повод автоматически отключать защиту или считать проблему обычной настройкой громкости. Нужно понять, каким путём проходит защищённое медиа и какие операции допустимы на границе.
В ETSI TS 123 283 V19.5.0 рассматриваются разные сценарии. Если IWF не может расшифровать LMR E2EE, формат LMR-медиа должен доходить до подходящих MCPTT-клиентов, умеющих с ним работать. Для временной группы с LMR E2EE отсутствие нужного кодека или соответствующей поддержки у участника может привести к отказу вызова именно для него.
Две схемы с разными конечными точками
В первой схеме проверяют совместимость формата и защиты у конечных клиентов. Успешная незашифрованная передача через IWF не подтверждает эту совместимость, потому что на другом пути мог использоваться транскодер. Проверку проводят на том режиме, который реально нужен заказчику.
Вторая описанная процедура предусматривает расшифрование, перекодирование и повторное шифрование на межсистемной границе при наличии соответствующей конфигурации и ключевого материала. Это другой путь обработки. Где физически выполняются операции и какие доверенные компоненты участвуют, должно быть ясно в документации поставки.
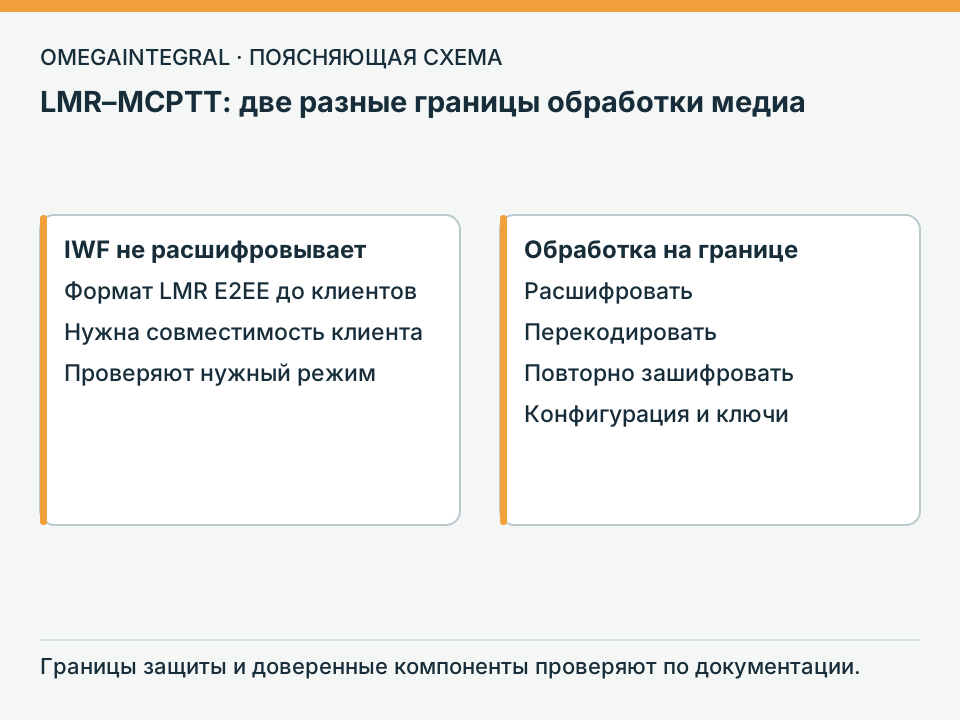
Прокручивайте увеличенную схему по горизонтали. С клавиатуры: перейдите к схеме и используйте стрелки.
Нельзя назвать обе схемы одним нерасшифрованным обещанием «защищённая связь через шлюз». Конечные точки защиты и допустимая обработка являются частью требований. Их согласуют с ответственными специалистами, не извлекая из общего рисунка разрешение на любой доступ IWF к ключам.
Проверка состава участников
На стенде формируют известный набор клиентов с подтверждёнными возможностями. Для каждого сохраняют поддерживаемый формат, режим защиты и фактический результат. Если один участник не принят в защищённый вызов, успешная работа остальных не должна скрывать эту границу.
Отдельно испытывают оба направления речи и смену передающего пользователя. Односторонний успешный звук не подтверждает полный обратный путь перекодирования и защиты. Ключевые данные не помещают в общий акт; в нём сохраняют применённый состав и результаты предусмотренной проверки.
Практический итог — объяснимый медиапуть. Заказчик понимает, сохраняется ли защищённый LMR-формат до подходящего клиента или используется согласованная обработка на границе, и какие участники поддерживают выбранный вариант. Это позволяет решать совместимость без скрытой замены требований и без вывода о полной сквозной защите только по факту прохождения слышимого разговора.