TSIG DNS аутентифицирует обмен, но не шифрует зону
Transfer или update может быть защищён TSIG и при этом оставаться видимым на транспортном пути. Для требований конфиденциальности нужно различать свойства механизма. Общая отметка «подписано» не описывает все качества канала.
Прокручивайте увеличенную схему по горизонтали. С клавиатуры: перейдите к схеме и используйте стрелки.
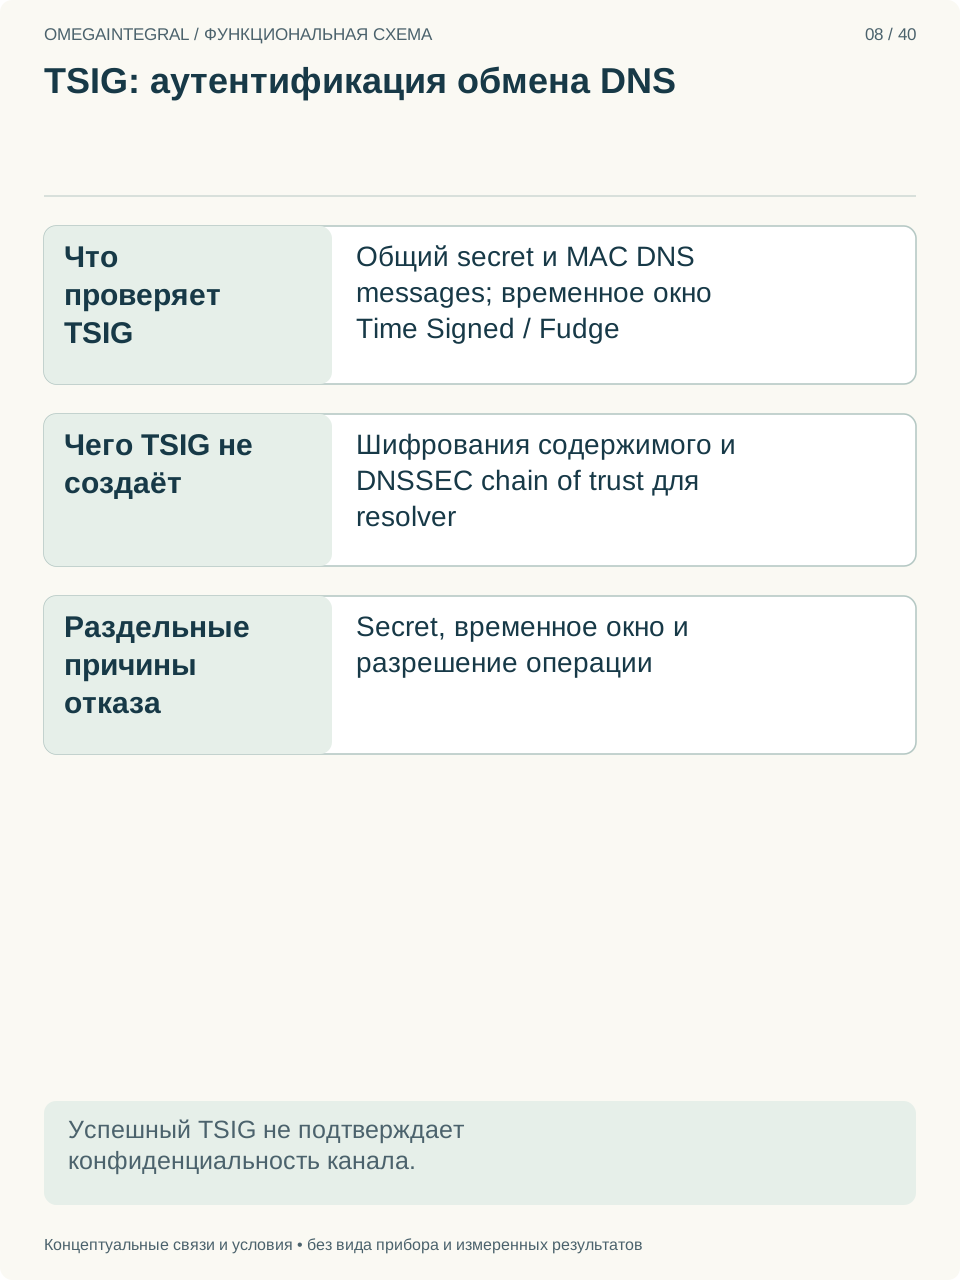
RFC 8945 использует общий секрет и MAC для DNS messages. Time Signed и Fudge участвуют в проверке временного окна, поэтому неправильные часы способны вызвать отказ при совпадающем key material. Это отдельная причина, отличная от отсутствия прав на zone transfer.
TSIG не создаёт DNSSEC chain of trust для обычных конечных resolver. Он также не является encryption содержимого сообщения. Поддержка конкретных algorithms и управления secrets определяется применимым актуальным профилем реализации, а не одним примером исторической конфигурации.
В приёмке проверяют правильный secret, неверное временное окно и разрешённую операцию отдельно. Сохраняют точную причину отказа. Отчёт должен показывать аутентифицированный exchange и дополнительные требования к каналу. Успешный TSIG не подтверждает конфиденциальность содержимого и не заменяет DNSSEC-проверку опубликованных данных клиентом.
Основание — Numbered DNSSEC chain, denial, key lifecycle and zone-integrity references with selected explicit updates, разделы RFC8945 TSIG generation and verification; Time Signed and Fudge. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Основание — указанные номерные RFC DNSSEC и целостности DNS-зон. Это разбор механизмов, а не полный актуальный профиль algorithms. Реальные signer, resolver, trust anchors, parent policy и ключи не проверялись; DNS-запросы, публикация zones и изменения делегации не выполнялись.