RSA в SSH: формат ключа и алгоритм подписи нельзя смешивать
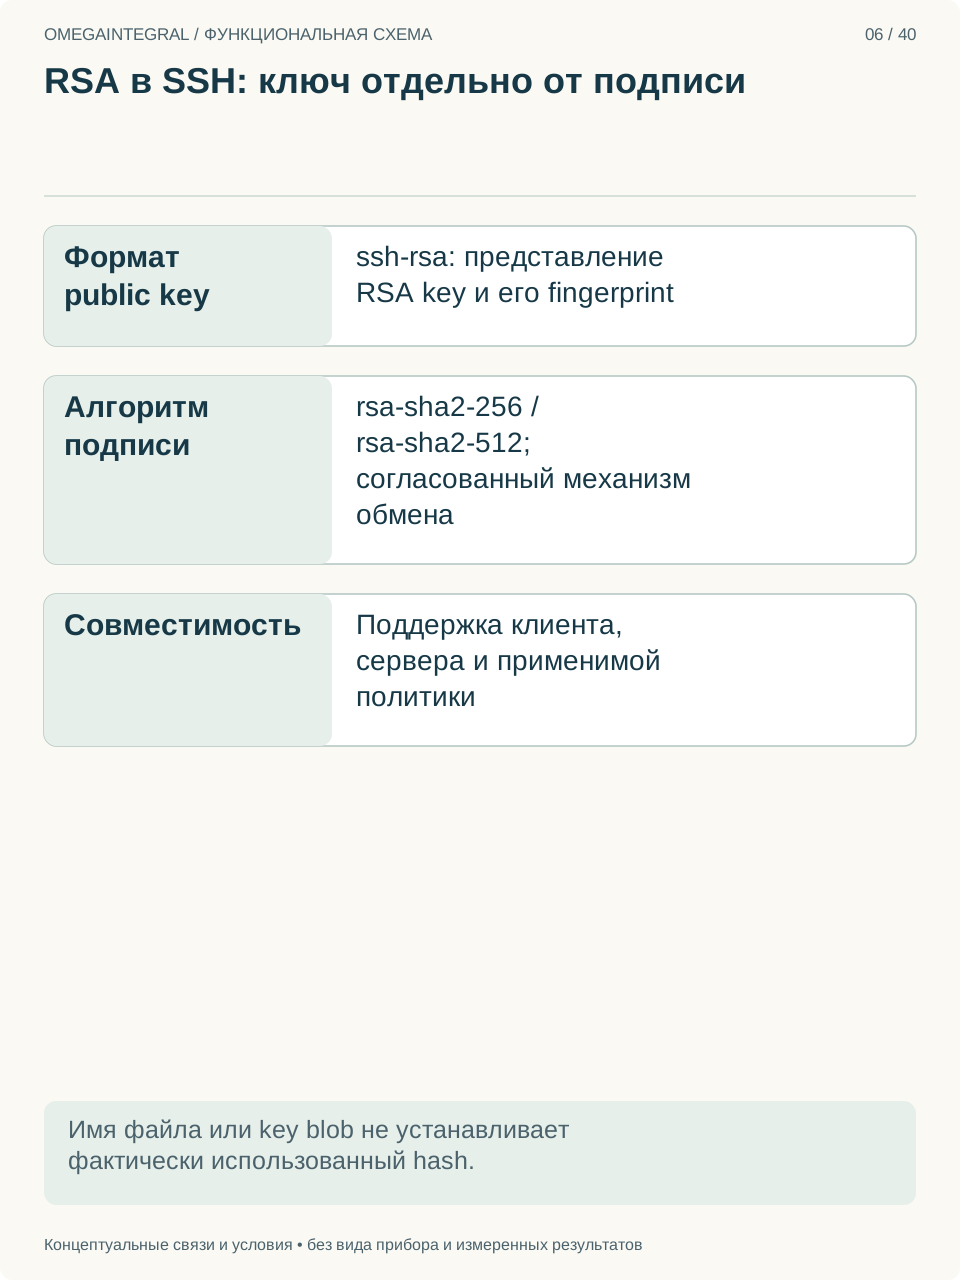
Ключ RSA может оставаться тем же, а подпись handshake использовать другой hash algorithm. Поэтому строка ssh-rsa в представлении public key не всегда означает применение старой подписи с SHA-1. Для проверки совместимости нужно смотреть согласованный механизм.
Прокручивайте увеличенную схему по горизонтали. С клавиатуры: перейдите к схеме и используйте стрелки.
RFC 8332 определяет rsa-sha2-256 и rsa-sha2-512 с повторным использованием формата ключа ssh-rsa. Это позволяет применять существующий RSA key без обязательного изменения его encoding и доверенного fingerprint. Имя key blob и имя signature algorithm относятся к разным объектам.
Поддержку SHA-2 должны иметь соответствующие стороны обмена. Для пользовательской аутентификации полезна предусмотренная информация о signature algorithms, но реальный результат всё равно зависит от клиента, сервера и их политики. Одного имени файла ключа недостаточно для вывода.
В приёмке фиксируют тип ключа и фактически использованную подпись отдельно. Проверяют нужные версии клиентов без предположения об автоматическом fallback. Отчёт должен показывать причину несовместимости. Требование заменить любой RSA key только по строке его формата может оказаться неверно поставленной задачей и не устранить отсутствие поддержки нужного signature algorithm.
Основание — Numbered SSH RFCs with historical base mechanics and scoped later extensions; not complete current cryptographic allowlist, разделы RFC8332 3 Public Key Algorithms; reuse of ssh-rsa key format; RFC8308 server-sig-algs extension. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Основание — указанные номерные RFC SSH. Базовые документы 2006 года используются для семантики протокола, а не как полный актуальный список разрешённых алгоритмов. Реальные версии клиента/сервера, ключи и политика доступа не проверялись; команды, подключения и forwarding не выполнялись.