KU и EKU сертификата: действительная подпись ещё не разрешает нужную роль
Сертификат может иметь корректную цепочку и срок, но быть выпущенным для другой задачи. Например, назначение ключа клиента и назначение серверной аутентификации не следует считать взаимозаменяемыми. При подборе credentials нужно проверять ограничения использования.
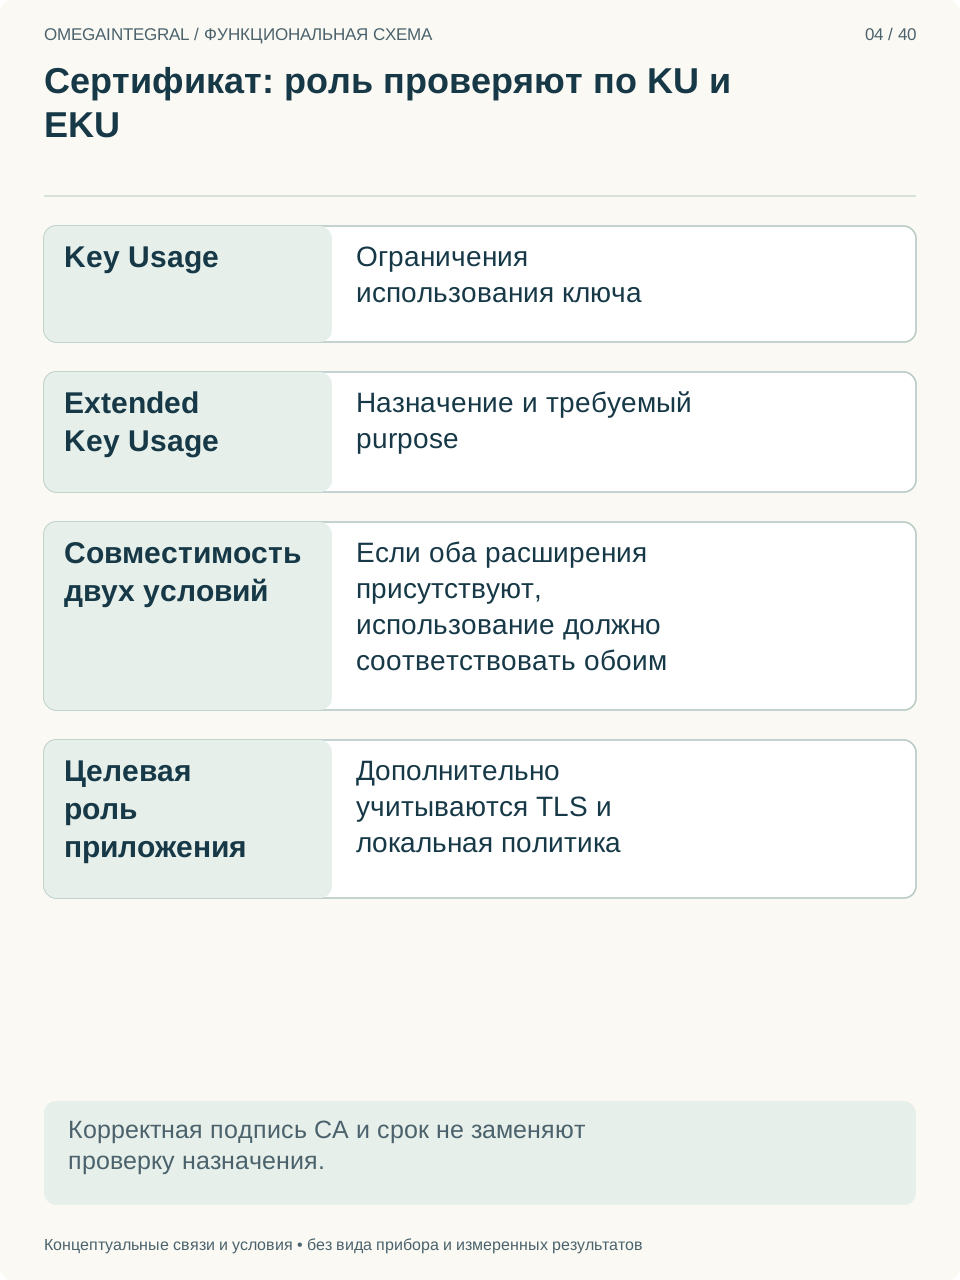
Прокручивайте увеличенную схему по горизонтали. С клавиатуры: перейдите к схеме и используйте стрелки.
RFC 5280 описывает Key Usage и Extended Key Usage как отдельные расширения. Если оба присутствуют, использование должно соответствовать обоим. Подходящий EKU не отменяет противоречащий KU. Приложение также может требовать наличие конкретного purpose для своей роли и отклонить слишком общее назначение.
Нельзя определять пригодность только по названию файла, размеру ключа или успешной проверке подписи CA. Ограничения применяются вместе с правилами TLS и локальной политикой проверяющей стороны. Поэтому один и тот же сертификат способен проходить одну проверку и обоснованно не подходить другому сервису.
В приёмке сверяют расширения исходного и нового сертификата с требуемой ролью. Проверяют целевые клиенты, включая отрицательный пример неподходящего назначения. В отчёте указывают конкретный purpose и совместимость с KU. Общая отметка «сертификат действителен» без этой детализации недостаточна для подтверждения его пригодности к нужной TLS-аутентификации.
Основание — Numbered IETF TLS and certificate lifecycle references; TLS1.3 RFC9846 July2026 replacing RFC8446, разделы RFC5280 4.2.1.3 Key Usage; 4.2.1.12 Extended Key Usage. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Использованы указанные RFC, включая базовую редакцию TLS 1.3 RFC 9846 от июля 2026 года, заменившую RFC 8446. Это разбор отдельных механизмов, а не полный профиль защиты. Реальные библиотека, сертификаты, trust store и настройки сервиса не проверялись; ключи, соединения и выпуск сертификатов не выполнялись.