Установленная IPsec SA и прохождение телеметрии
В VPN интерфейсе активна SA, но обмен с прибором за шлюзом не работает. Для хозяйства нужно проверить, соответствует ли конкретный поток установленной политике и проходит ли обратный путь. Состояние переговоров между VPN участниками не является самостоятельным подтверждением доступности каждого внутреннего приложения или правильной привязки всех адресов измерительного оборудования.
Сохранить уровни состояния
Документация strongSwan указывает на счётчики CHILD SA и значение точки наблюдения трафика. (strongSwan6.1 — Taking Traffic Dumps on Linux) Для своего исполнения запишите версии, действующие selectors и адреса контрольного потока. Не ограничивайтесь общей зелёной строкой IKE: разные уровни состояния могут иметь собственные причины и нуждаться в разных подтверждениях прохождения данных.
Уточните, с какого устройства выполняется тест. Запрос с самого VPN шлюза может иметь другой адрес источника, чем реальный потребитель в локальной сети. Такой опыт не следует автоматически считать проверкой того же потока, если его адресная пара не входит в предусмотренную схему удалённого обмена и доступа хозяйства.
Сопоставить безопасный запрос
Выберите разрешённое чтение диагностики либо новый контрольный отчёт без технологического действия. Сохраните исходный и конечный адреса, протокол и ожидаемый результат. Затем наблюдайте доступные счётчики нужной SA в сопоставимом интервале. Рост общей активности может относиться к другому потоку, поэтому связь с выбранным запросом должна быть подтверждённой.
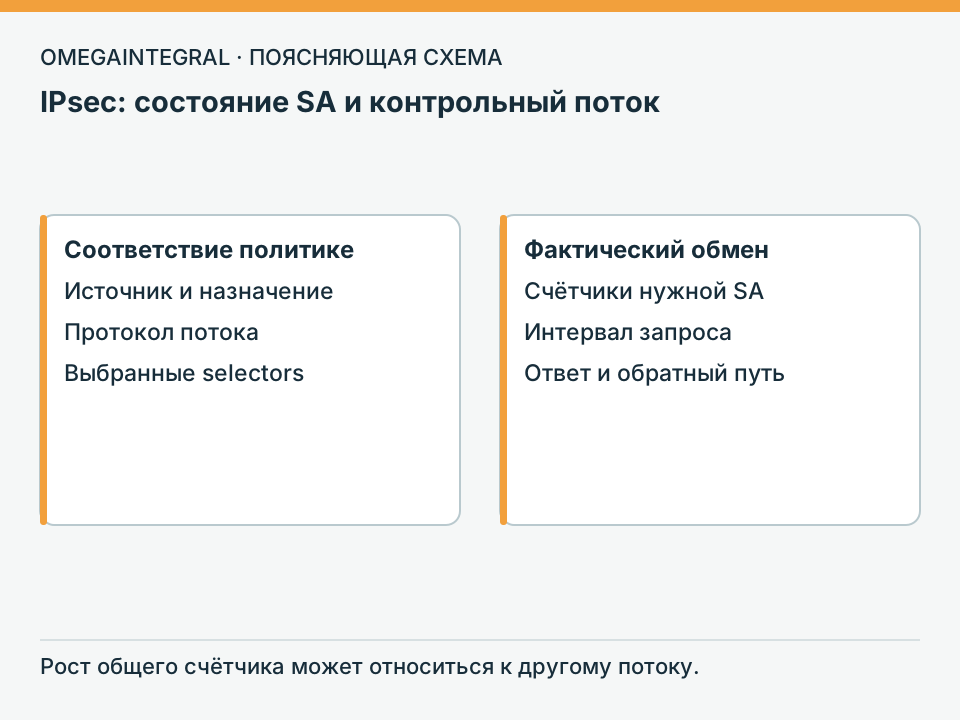
Прокручивайте увеличенную схему по горизонтали. С клавиатуры: перейдите к схеме и используйте стрелки.
Если используется захват, точку выбирает компетентный специалист по реализации. Статья не применяет примеры изменения firewall и не предлагает ослаблять рабочие правила ради видимости пакетов. Некоторые пути наблюдаются по-разному до и после обработки IPsec, поэтому отсутствие нужной формы на одном интерфейсе ещё не доказывает потерю внутри туннеля.
Найти границу отказа
При отсутствии попадания в политику проверьте соответствие адресов и маршрута действующему проекту. Если поток прошёл VPN, исследуйте следующий участок до прибора и ответ обратно. Не меняйте selectors, NAT и настройки сервиса одновременно без записи исходного состояния: случайный успех не объяснит причину и усложнит воспроизведение исправления.
Отдельно подтвердите прикладной формат и идентичность источника. Открытый порт не доказывает, что получено новое измерение нужного канала. Старое число на экране может оставаться во время отказа, поэтому итоговый контроль должен иметь различимый результат с сохранённым временем и качеством исходного физического либо диагностического события хозяйства.
Закрепить подтверждённую схему
В отчёте укажите последнее доказанное место прохождения и найденное расхождение. После согласованной корректировки повторите тот же тест. Для неизвестного участка сохраните ограничение наблюдаемости, не придумывая точный механизм потери только потому, что интерфейс VPN продолжает показывать активную SA при отсутствии результата в приложении.
Для хозяйства приёмка даёт конкретный работающий поток с понятными границами. Состояние SA, счётчики политики и прикладной ответ используются по своему назначению. Это позволяет обслуживать удалённую телеметрию без ложного обещания, что успешные переговоры VPN автоматически подтверждают все маршруты и все сервисы внутренней сети.