Повторная EAP-аутентификация после обновления профиля
Сетевой администратор меняет учётные данные терминала и видит, что тот продолжает передавать измерения. Это может означать только сохранение уже разрешённого сеанса. Будущее повторное подключение пока не проверено. Чтобы обновление не обернулось отказом во время следующей смены, приёмка должна включать предусмотренную повторную аутентификацию и наблюдение нового действующего профиля.
Определить режим проверки
RFC 9190 рассматривает аутентификацию, авторизацию и возобновление EAP-TLS. Для выбранного метода важно понимать, проводится ли полноценная новая проверка или используется сохранённое состояние. Параметры клиента также могут ссылаться на несколько различных профилей и хранилищ. Конкретный порядок устанавливают по документации реально применяемой реализации. (IETF RFC 9190 — EAP-TLS 1.3) (wpa_supplicant — eap_peer_config reference)
До обновления записывают идентификатор текущего сеанса, используемую учётную сущность и источник настроек. План содержит безопасный способ возврата доступа, если новая проверка не пройдёт. Для удалённого полевого терминала этот пункт особенно важен: единственный канал управления может совпадать с каналом, который обновляют. Окно испытания согласуют с эксплуатацией.
Проверить применение, затем новый вход
После штатной доставки профиля подтверждают, что именно рабочий клиент прочитал новую конфигурацию. Далее выполняют предусмотренный методикой разрыв и новое подключение на стенде либо в согласованном окне. Режим возобновления учитывают явно. Нельзя заключать об использовании новых данных только из факта получения адреса или непрерывного графика телеметрии.
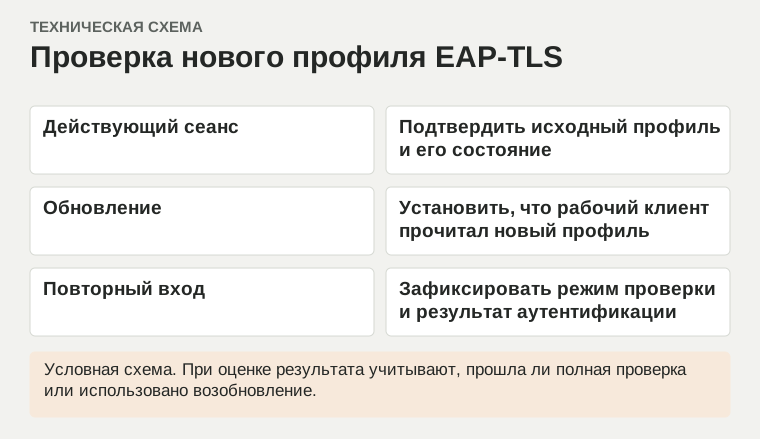
Сопоставляют журнал клиента с серверной попыткой, проверенной сущностью и назначенной политикой. Затем отправляют безопасную различимую запись до конечного потребителя. Если профиль применяется лишь после перезапуска определённой службы, это записывают в эксплуатационный порядок. Произвольное удаление кешей и очистка всего сетевого состояния не заменяют документированного механизма.
Испытать ожидаемый отказ
На учебных данных проверяют сценарий неподходящего или выведенного из применения профиля по утверждённой политике. Производственные полномочия не отзывают ради демонстрации. Цель — увидеть объяснимый отказ и работоспособность согласованного восстановления, а не подобрать максимально широкие разрешения. Отрицательный результат должен быть различим с отсутствием радиосвязи.
Приёмочный акт содержит идентификаторы профилей, режим повторной проверки и контрольное прикладное событие. Завершённым обновление считают после подтверждения будущего входа в нужном режиме. Сохранившийся старый сеанс остаётся полезным наблюдением непрерывности, но не закрывает задачу. Такая проверка уменьшает вероятность, что ошибка настройки проявится только после ночного перезапуска терминала далеко от сервисной бригады.
